E-mails fraudulentos
Mensagens que imitam remetentes confiáveis e colocam contas em risco.
Proteção para computadores, servidores, rede, e-mail e acessos. A Setor TI combina tecnologias e serviços de cibersegurança para reduzir riscos e apoiar a continuidade da sua operação.
Fale com um especialista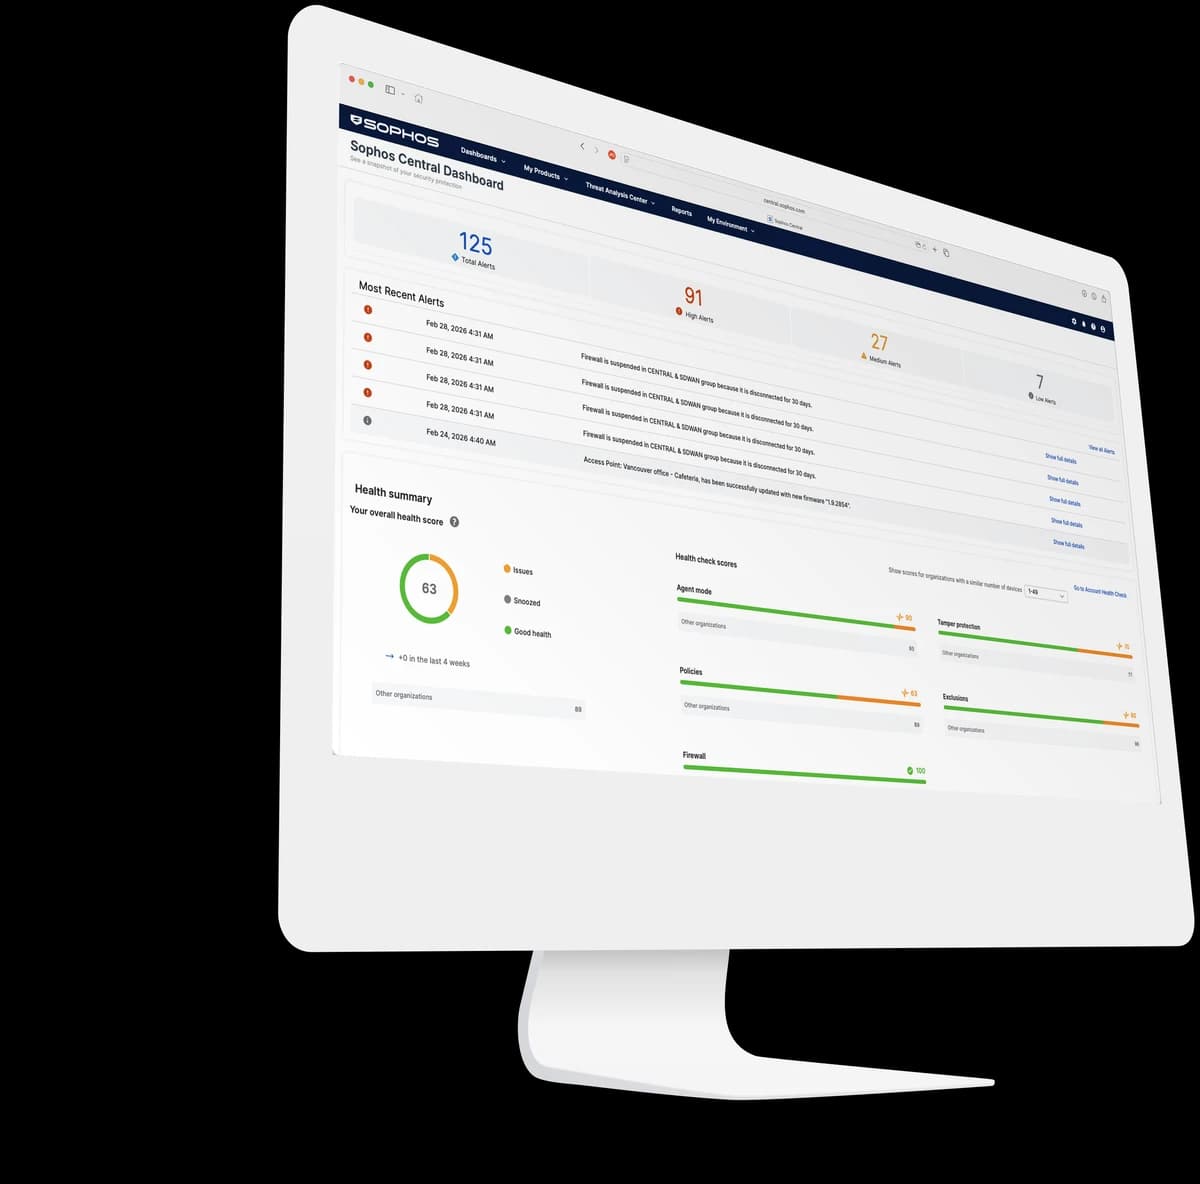
Mensagens que imitam remetentes confiáveis e colocam contas em risco.
Um computador comprometido pode afetar o trabalho de toda a equipe.
Credenciais e acessos remotos sem o controle necessário.
Atividades suspeitas que podem passar despercebidas enquanto a equipe está offline.
Reduzir a chance de um incidente interromper o trabalho.
Diminuir exposição a perda, fraude e acesso indevido.
Controlar melhor quem pode acessar cada recurso.
Ter visibilidade e saber como agir quando algo acontece.
Do e-mail que chega à equipe ao sistema que mantém sua empresa funcionando, cada frente tem um papel na redução dos riscos.
Nenhuma ferramenta protege tudo sozinha. Combinamos as camadas conforme os riscos e a operação da sua empresa.
A tecnologia precisa estar bem escolhida, configurada e acompanhada. Nosso trabalho começa por entender sua operação e definir quem cuida de cada etapa.
Mapeamos equipamentos, sistemas, acessos e o impacto de uma interrupção no negócio.
Organizamos prioridades, tecnologias, licenças e responsabilidades de atendimento.
Aplicamos políticas, configuramos integrações e validamos os controles previstos.
Administramos a proteção e atendemos às demandas conforme o escopo contratado.
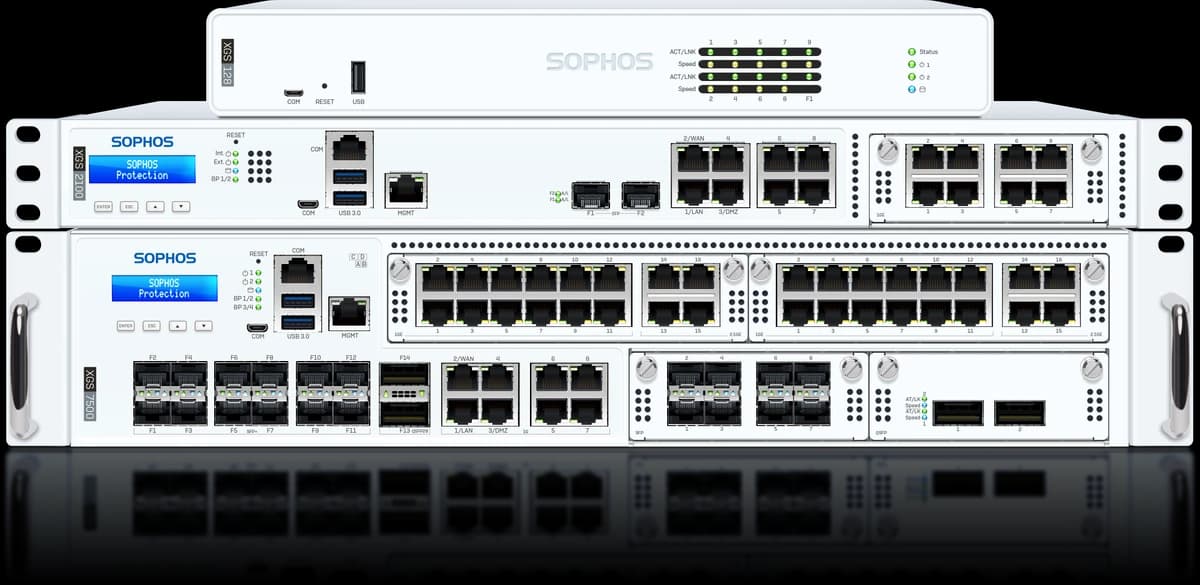
Organize o acesso à internet, aos sistemas e entre as áreas da empresa. O firewall ajuda a identificar tráfego suspeito e aplicar as regras de proteção.
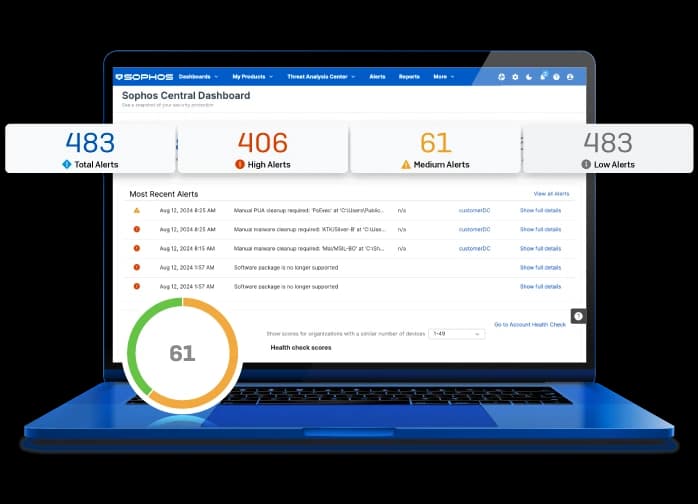
Computadores e servidores precisam de prevenção contra ameaças, acompanhamento dos alertas e recursos de investigação quando necessário.
Representação das funções. Integrações dependem de compatibilidade e licenciamento.
Algumas soluções relacionam sinais de diferentes partes do ambiente para apoiar a investigação. Quando necessário, especialistas também podem acompanhar e responder a incidentes. O XDR amplia o contexto; o Sophos MDR acrescenta uma equipe de especialistas conforme o serviço contratado.
Monitoramento 24/7 pelo Sophos MDR. Disponível com a contratação do serviço, conforme o nível de cobertura e as autorizações de resposta.
A Setor TI implanta e acompanha a proteção de e-mail com soluções como Acronis Email Security e Sophos Email. A escolha considera seu ambiente e os cuidados necessários contra phishing, falsificação de remetentes, links perigosos e anexos suspeitos.
Análise e tratamento de mensagens conforme a solução, a integração e os recursos contratados.O acesso pode ser limitado aos sistemas de que cada pessoa precisa para trabalhar. Tecnologias como ZTNA ajudam a controlar esse acesso por usuário, aplicação e condição do dispositivo.
Acessos definidos por aplicação, usuário e políticas de segurança.Os recursos variam conforme produto, licença, sistema operacional e configuração. A combinação é definida a partir do cenário da sua empresa.
Um sinal identificado no equipamento pode orientar uma ação na rede e apoiar a investigação. A integração ajuda a transformar alertas em ações coordenadas.
A proteção do equipamento identifica um comportamento fora do padrão.
A integração pode limitar a comunicação do dispositivo comprometido.
Os sinais ajudam a avaliar a ameaça e definir as medidas de contenção.
Exemplo de atuação integrada. Depende de licenças, compatibilidade, configuração e serviços contratados.
Proteção dos computadores e servidores contra softwares maliciosos e comportamentos suspeitos.
Ajuda a entender o que aconteceu e a agir sobre os dispositivos envolvidos.
Conecta informações de equipamentos, rede, e-mail e outras integrações para apoiar a investigação.
Serviço gerenciado de detecção, investigação e resposta, com responsabilidades definidas na contratação.
São funções complementares. Sua empresa não precisa contratar todas para começar a evoluir a proteção.
Mesmo com boas proteções, nenhum ambiente elimina completamente os riscos. Backup, recuperação e testes de restauração ajudam a preparar a retomada da operação.
Conheça Backup e ContinuidadeO antivírus cuida de uma parte do ambiente. E-mails fraudulentos, acessos indevidos e ameaças na rede exigem outros controles. O primeiro passo é avaliar o que sua empresa já utiliza, os sistemas que sustentam a operação e os riscos que precisam de atenção.
A proteção depende de como o acesso é feito. Uma conexão VPN pode levar o tráfego do usuário até o firewall, conforme a configuração. O ZTNA permite controlar o acesso a aplicações específicas com base na identidade e na condição do dispositivo. A proteção do próprio equipamento continua necessária.
EDR oferece ferramentas para investigar e responder a ameaças nos equipamentos. XDR amplia o contexto com informações de outras fontes e integrações. MDR é um serviço com especialistas que acompanham, investigam e respondem às ameaças conforme o escopo contratado. A escolha depende do cenário e da capacidade de operação da empresa.
As responsabilidades são definidas na proposta. A Setor TI atua na implantação e no acompanhamento do ambiente conforme o contrato. Quando contratado, o Sophos MDR oferece monitoramento 24 horas por dia, sete dias por semana, por especialistas da Sophos, com investigação e resposta de acordo com o nível de serviço e as autorizações estabelecidas.
Não necessariamente. Avaliamos as soluções existentes, suas limitações e as integrações disponíveis. A proposta pode aproveitar ferramentas atuais e organizar a evolução por etapas, considerando compatibilidade, licenças e prioridades.
Consideramos usuários, equipamentos, servidores, aplicações, acessos remotos e o impacto de uma interrupção. A partir desse cenário, definimos as camadas de proteção, o modelo de acompanhamento e as responsabilidades. Nenhuma combinação elimina todos os riscos, por isso revisão e preparação para recuperação também fazem parte da conversa.
Conte o que está dificultando a rotina da sua equipe. Vamos entender seu cenário e orientar os próximos passos para uma TI mais organizada, segura e produtiva.