Arquivos maliciosos
Uma execução indevida pode comprometer o equipamento e os dados utilizados pela equipe.
Computadores e servidores sustentam o trabalho da equipe e o acesso aos sistemas. A Setor TI implanta e acompanha a proteção desses equipamentos, com recursos para prevenir ameaças, identificar riscos e apoiar a resposta a incidentes.
Fale com um especialista
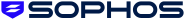
Uma execução indevida pode comprometer o equipamento e os dados utilizados pela equipe.
O bloqueio de arquivos pode interromper tarefas e sistemas importantes para a operação.
Equipamentos com falhas na proteção ou alertas que passam despercebidos.
Pouca informação para entender o que aconteceu e decidir como agir.
Detecção de malware e análise de comportamentos suspeitos nos dispositivos.
Identificação de criptografia maliciosa e recursos de contenção para reduzir o impacto.
Proteção contra técnicas de exploração de falhas em aplicações.
Controles adequados ao uso dos equipamentos, com administração centralizada.
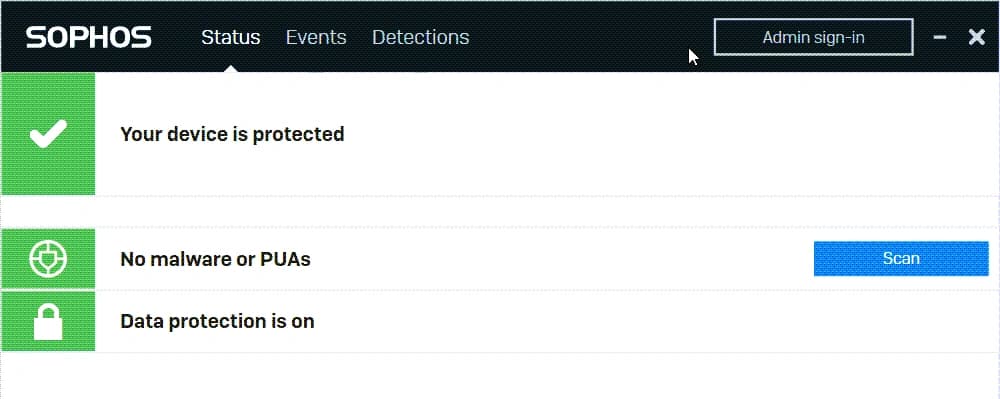
Os recursos variam conforme plataforma, licença e configuração. A proteção contra ransomware não substitui backup.
Proteção para os equipamentos utilizados pela equipe, considerando aplicações, mobilidade e políticas de uso.
No escritório e fora dele, conforme os recursos disponíveis.Proteção dos ambientes que mantêm arquivos e aplicações disponíveis, com implantação planejada conforme sua criticidade.
Compatibilidade, versões suportadas e recursos são avaliados antes da implantação. As capacidades não são iguais em todas as plataformas.
Reconhecer uma atividade suspeita no equipamento.
Entender o contexto e os dispositivos envolvidos.
Aplicar medidas de contenção e correção, como o isolamento do dispositivo quando necessário.
A contenção pode ocorrer antes ou durante a investigação. Ações dependem dos recursos disponíveis e das autorizações definidas.
Identificamos equipamentos, sistemas, aplicações e proteções existentes.
Avaliamos compatibilidade, licenças, políticas e eventual transição da solução atual.
Instalamos os agentes, aplicamos configurações e conferimos a comunicação com a gestão centralizada.
Verificamos a condição da proteção e tratamos demandas conforme as responsabilidades contratadas.
Segurança da rede e recuperação de dados complementam a proteção dos dispositivos.
Começamos avaliando a proteção existente. O Sophos Endpoint combina recursos de prevenção, análise de comportamento e políticas administradas de forma centralizada. O EDR acrescenta ferramentas para investigação e resposta. A proposta considera o que já funciona e o que precisa evoluir, sem presumir que toda empresa precisa trocar de solução.
Endpoint é a proteção aplicada aos equipamentos, com recursos para prevenir e bloquear ameaças. EDR acrescenta visibilidade sobre atividades e eventos, além de ferramentas para investigar e responder a situações suspeitas. Os recursos disponíveis dependem da licença e da plataforma. EDR não inclui automaticamente um serviço de monitoramento por especialistas 24/7.
Ferramentas de segurança utilizam recursos do equipamento, especialmente em verificações e análises. Avaliamos compatibilidade, capacidade, aplicações e políticas antes da implantação. A configuração deve equilibrar proteção e funcionamento da operação, sem prometer impacto zero ou criar exclusões indiscriminadas.
A proteção instalada no dispositivo não depende de ele estar conectado à rede do escritório. Alguns recursos locais continuam ativos fora da empresa, enquanto atualizações, consultas na nuvem, envio de eventos e ações remotas dependem de conectividade. As capacidades variam conforme plataforma, licença e configuração.
Sim, conforme os sistemas operacionais e ambientes suportados. O planejamento considera as aplicações, a criticidade dos serviços, as versões e os recursos disponíveis para cada plataforma. A proteção do servidor não substitui os demais controles do ambiente de nuvem nem as medidas de recuperação de dados.
As responsabilidades, os horários e as ações autorizadas são definidos na contratação. A Setor TI atua na implantação e no acompanhamento conforme o escopo acordado. Para monitoramento por especialistas 24 horas por dia, sete dias por semana, é necessário contratar um serviço como Sophos MDR. Essa cobertura não está implícita na licença de EDR.
Não. Recursos de prevenção, contenção e eventual reversão de arquivos têm condições e limitações. Não garantem recuperação em todo incidente. Cópias de segurança acompanhadas e testes de restauração continuam necessários para preparar a retomada da operação.
Conte o que está dificultando a rotina da sua equipe. Vamos entender seu cenário e orientar os próximos passos para uma TI mais organizada, segura e produtiva.